Le milieu maçonnique français traverse une zone de turbulences numériques sans précédent. Alors que le Grand Orient de France (GODF) annonçait récemment avoir déposé plainte suite à la diffusion illégale de documents internes, la menace s’étend désormais à d’autres obédiences majeures du paysage maçonnique hexagonal. En l’espace de quelques heures, ce sont la Grande Loge Féminine de France (GLFF) et la Grande Loge Traditionnelle de France (GLTF) qui se retrouvent à leur tour exposées sur les forums du cybercrime.
Une vague d’exfiltrations qui frappe au cœur des obédiences
Ce qui apparaissait initialement comme un incident isolé visant la Rue Cadet prend la tournure d’une véritable campagne ciblée contre les institutions maçonniques, sans distinction de rite ou de mixité.
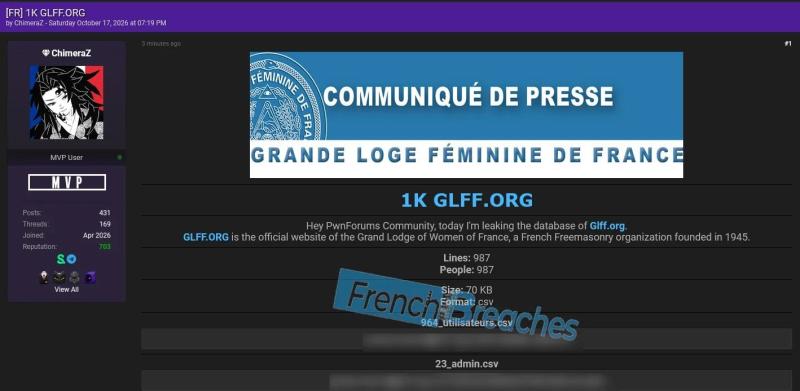
1. Grande Loge Féminine de France : 987 comptes et des accès administrateurs divulgués
Revendiquée par l’acteur malveillant ChimeraZ — également connu pour de récentes fuites de données dans les secteurs associatifs et sportifs —, l’attaque visant la GLFF a mené à la publication d’une archive contenant les identifiants de 987 comptes.
Au-delà des adresses professionnelles @glff.org, le fichier expose de nombreuses adresses électroniques personnelles (Orange, Gmail, Wanadoo, Free), levant de facto l’anonymat de centaines de membres. Plus préoccupant encore : le leak révèle 22 comptes disposant d’accès administrateurs, certains partageant des empreintes de mots de passe identiques, révélant une faille critique dans la politique de gestion des accès de l’extranet obédientiel.
2. Grande Loge Traditionnelle de France : 3 400 documents internes dans la nature
Parallèlement, le hacker Angel_Batista a mis en ligne un ensemble de 3 400 documents internes attribués à la GLTF.
Cette fuite comprend des archives bureautiques, des tableaux de gestion et des pièces administratives touchant directement le fonctionnement des loges et l’identification de leurs membres. Ces informations représentent un gisement de choix pour des campagnes de spear-phishing (hameçonnage ciblé) ou d’ingénierie sociale visant les Frères et les ateliers.
Secret maçonnique et vulnérabilités numériques : un tournant critique
Dans la tradition maçonnique, la discrétion et la protection de l’identité des membres ne sont pas de simples usages : ce sont des principes fondamentaux garantissant la sérénité des travaux et la sécurité des personnes.
À l’ère du numérique, la centralisation des annuaires, des planches et des comptes rendus sur des plateformes en ligne expose les obédiences aux mêmes risques que n’importe quelle entreprise ou administration. Le vol d’identifiants et de correspondances personnelles fait peser un risque réel d’usurpation d’identité, de chantage ou de diffusion malveillante ciblée.
Face à cette offensive coordonnée, la vigilance est de mise dans tous les ateliers :
- Renouvellement immédiat des mots de passe, en privilégiant des phrases de passe robustes et uniques pour chaque service.
- Activation impérative de l’authentification multifacteur (2FA) sur les messageries et espaces intranet.
- Méfiance accrue face aux courriels prétendument émis par les secrétariats de loges, vénérables maîtres ou conseillers de l’ordre demandant des transferts d’informations ou de fonds.
Sources et lectures complémentaires :
- Sur GADLU.INFO :
- Alertes et signalements :