PARIS — Vendredi 16 octobre 2026 – Cyberattaque : le Grand Orient de France porte plainte après la fuite de centaines de documents internes
Le Grand Orient de France (GODF) est au cœur d’une tempête numérique. La principale obédience maçonnique française fait l’objet d’une vaste fuite de données après la mise en ligne, sur un forum cybercriminel, d’une archive contenant plus de 700 fichiers internes. Face à la médiatisation de l’affaire et aux alertes de spécialistes en cybersécurité, l’obédience a officialisé le dépôt d’une plainte pénale ce jeudi 15 octobre 2026.
Une archive diffusée sur le dark web et revendiquée
L’alerte a d’abord été donnée sur des plateformes de veille informatique avant d’être confirmée par la presse nationale (Le Parisien, FrenchBreaches, Fuites Infos).
Selon les éléments techniques disponibles :
Un volume conséquent : L’archive regroupe au moins 737 fichiers attribués à l’obédience, pour des dates s’échelonnant de 2017 jusqu’aux jours précédant la fuite (octobre 2026).
Des données personnelles exposées : Si de nombreux documents sont des textes administratifs, des discours, des circulaires ou des comptes rendus conventuels, plusieurs fichiers comportent des données nominatives sensibles : noms et prénoms de membres, responsables et salariés, coordonnées téléphoniques, adresses e-mail, ainsi que des coordonnées bancaires associées à des formulaires d’organisations.
Une revendication idéologique : L’auteur de la fuite affirme agir sous la bannière de collectifs hacktivistes, inscrivant cette divulgation dans une démarche hostile à la franc-maçonnerie. Le pirate a par ailleurs présenté cette diffusion comme une « première partie », faisant peser le risque de nouvelles publications.
La riposte de la rue Cadet : plainte déposée et serveurs centraux intacts
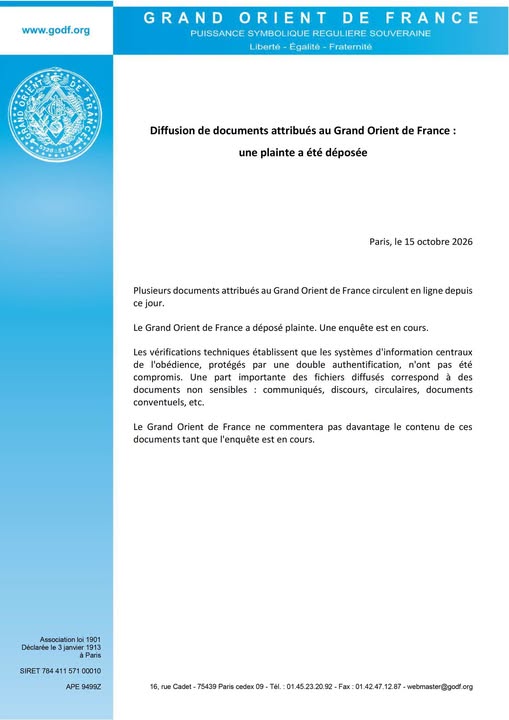
Dans un communiqué de presse daté du 15 octobre 2026, le Conseil de l’Ordre a réagi pour fixer le cadre officiel de l’événement :
« Diffusion de documents attribués au Grand Orient de France : une plainte a été déposée »
« Plusieurs documents attribués au Grand Orient de France circulent en ligne depuis ce jour.
Le Grand Orient de France a déposé plainte. Une enquête est en cours.
Les vérifications techniques établissent que les systèmes d’information centraux de l’obédience, protégés par une double authentification, n’ont pas été compromis. Une part importante des fichiers diffusés correspond à des documents non sensibles : communiqués, discours, circulaires, documents conventuels, etc.
Le Grand Orient de France ne commentera pas davantage le contenu de ces documents tant que l’enquête est en cours. »
Sur le plan technique, la déclaration de l’obédience apporte une précision de taille : les serveurs centraux n’ont pas été piratés. L’authentification à double facteur (2FA) en place sur l’infrastructure centrale a tenu. Les analystes privilégient donc l’hypothèse d’une exfiltration périphérique (boîte mail personnelle compromise d’un officier ou d’un responsable, ou poste de travail isolé).
Vigilance accrue pour les membres
Alors que l’enquête judiciaire débute pour identifier les auteurs de l’intrusion et de la diffusion, les experts rappellent les mesures de précaution indispensables pour les membres et les structures potentiellement cités :
Risque de hameçonnage (phishing) : L’exposition d’adresses e-mail et de noms permet la création de courriels frauduleux ciblés et crédibles usurpant l’identité du GODF ou de ses instances.
Surveillance bancaire : Bien qu’un IBAN ne permette pas de retrait direct, la vigilance reste de mise quant aux mandats de prélèvement suspects.
Hygiène numérique : Cet incident souligne la nécessité d’étendre la double authentification et le chiffrement des données à l’ensemble des échanges des secrétariats de loges.
Le Grand Orient de France a indiqué qu’il ne ferait aucun autre commentaire tant que l’instruction judiciaire sera en cours.